728x90
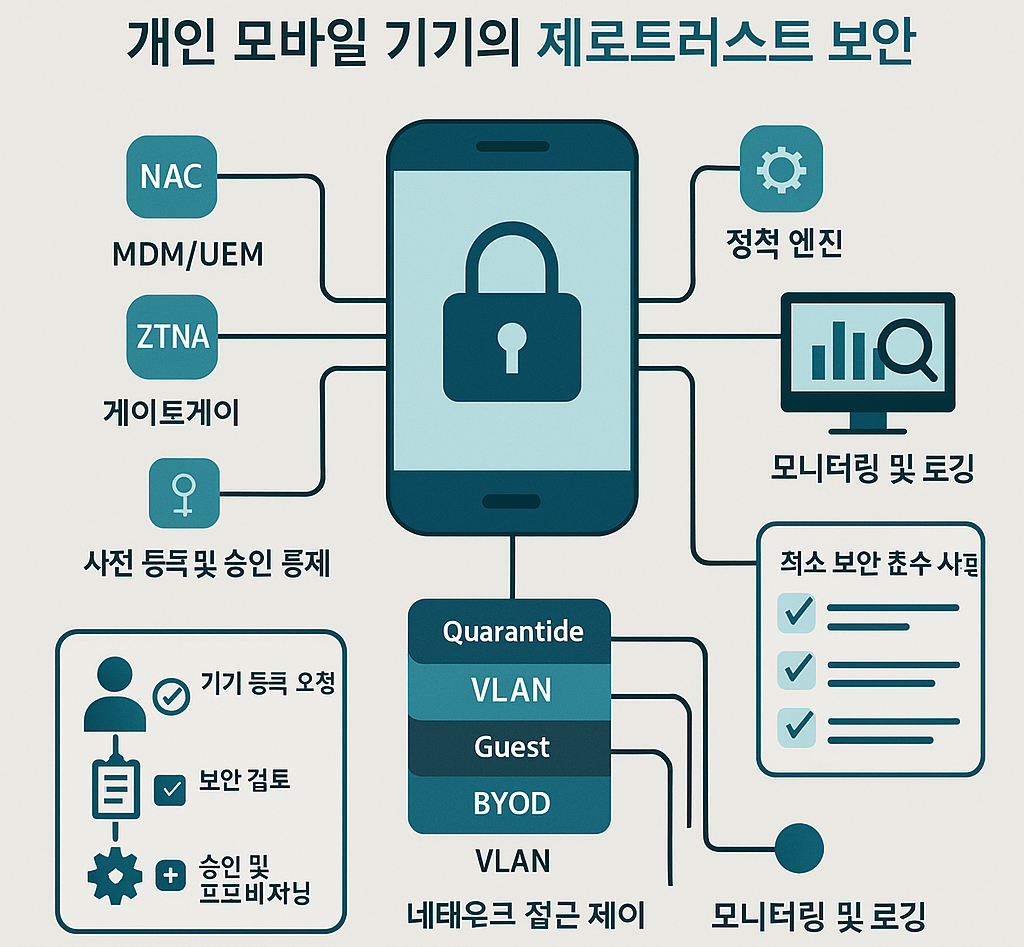
왜 개인 모바일 기기 보안 체계를 따로 설계해야 하나?
1) 위협/리스크 배경
- 업무와 개인 생활이 한 기기에 섞임
- 메신저, 메일, 업무 앱, 클라우드 모두 개인 스마트폰에 들어옴
- 회사 데이터가 개인 클라우드·메신저·갤러리로 흘러갈 수 있음
- 회사에서 직접 통제하기 어려운 환경
- OS 버전/패치, 루팅·탈옥, 앱 설치 현황을 회사가 100% 통제하기 어려움
- 도난/분실 리스크
- 출퇴근길, 카페, 택시 등에서 분실 시 잠금/암호화가 안 되어 있으면 그대로 유출
- 악성앱·피싱·공용 Wi-Fi
- 악성앱이 회사 계정 토큰·OTP·메일 등을 훔쳐갈 수 있음
- 공용 Wi-Fi에서 스니핑·MITM 공격 노출
2) 결론
→ “사내 PC처럼 관리”는 현실적으로 불가능
→ 제로 트러스트(Zero Trust) 관점에서 ‘조건부로 허용·제한·차단’하는 체계가 필요합니다.
전체 아키텍처 개요 (Zero Trust 관점)
1) 기본 원칙
- 기기·사용자·네트워크 아무도 기본적으로 신뢰하지 않음
- 접근마다 기기 상태 + 사용자 + 행위 컨텍스트를 검사
- 최소 권한 부여 (필요한 앱·데이터만, 필요한 시간에만)
- 모든 행위를 기록하고, 위반 시 즉시 제한/차단
2) 전체 구성도(논리적)
- ID & Access
- 회사 IdP(SSO, SAML/OIDC, MFA)
- RBAC/ABAC (역할·부서·업무에 따른 권한)
- Endpoint
- MDM/UEM(기기 관리, 정책강제, 원격잠금/삭제)
- 모바일 보안 앱(AV/EDR 성격)
- Network
- NAC(802.1X, VLAN 분리, 비준수 기기 격리)
- VPN/ZTNA(앱·서비스 단위 접근 제어)
- Application & Data
- 업무용 컨테이너(회사 앱 영역과 개인 앱 영역 분리)
- DLP 정책(복사·붙여넣기, 스크린샷, 파일 전송 제한 등)
- Monitoring & Response
- 로그 수집(SIEM – Wazuh/Elastic 등)
- 이상행위 탐지, 자동 조치(SOAR 연계 가능)
BYOD 기기 도입·폐기 프로세스 설계
핵심은 “기기 하나가 작은 자산으로 등록·관리·폐기까지 전체 라이프사이클 관리”입니다.
1) 등록(Onboarding) 프로세스
- 사용자 신청
- 사내 포털/양식으로 “BYOD 사용 신청”
- 기기 종류(OS, 모델명, 일련번호)
- 사용 목적(메일, 메신저, 특정 앱 등)
- 접근 필요 시스템(메일, 그룹웨어, 내부 포털 등)
- 사내 포털/양식으로 “BYOD 사용 신청”
- 보안 동의서
- BYOD 정책 동의
- 원격 잠금/업무 데이터 삭제에 대한 동의
- 분실·도난 즉시 신고 의무 동의
- 기본 보안 점검
- OS 버전, 패치 레벨 확인
- 루팅/탈옥 여부 검사
- 화면 잠금 설정 여부
- 기기 암호화 여부
- MDM/UEM 등록
- 회사 MDM 에이전트 설치
- 회사 계정으로 로그인
- 기기 등록 후, 정책 프로파일 자동 배포
(Wi-Fi, VPN/ZTNA 앱, 이메일 프로필, 제한 정책 등)
- 접근 권한 부여
- 기기 상태가 기준을 만족하면
- 업무 앱 설치 허용
- 메일·그룹웨어·업무 포털 접근 허용
- 기기 상태가 기준을 만족하면
2) 변경/운영
- 기기 변경 시 → 기존 기기 deregister + 신규 기기 재등록
- OS 메이저 업그레이드 → MDM에서 호환성/정책 재검토
- 일정 기간 미접속 기기 → 자동 알림 후 비활성화
3) 폐기(Offboarding) 및 퇴사 시
- 퇴사·계정 종료 요청 접수
- MDM에서 해당 사용자 BYOD 기기 조회
- 업무용 컨테이너/회사 앱 데이터 원격 삭제
- 인증서·계정 토큰 폐기
- NAC/VPN/ZTNA에서 기기 식별정보 제거
기기 보안 기준 (iOS / Android 체크리스트)
iOS/iPadOS 기준 예시
필수
- iOS 버전: 최신-1 이상
- 잠금: 6자리 이상 패스코드 + Face ID/Touch ID 권장
- 자동 잠금: 최대 5분
- 암호화: 기본 활성화 확인 (패스코드 설정 시 자동)
- 탈옥(Jailbreak) 탐지 시 차단
- “신뢰할 수 없는 프로파일/루트 인증서” 설치 여부 감시
- 회사용 메일·파일은 업무용 컨테이너/앱 안에만 저장
권장
- AirDrop: “연락처만” 또는 필요 시에만 허용
- iCloud 백업: 회사용 앱·데이터 백업 제외 정책
- 개인용 Apple ID와 회사용 계정 분리
Android 기준 예시
필수
- OS: Android 11 이상
- 보안 패치: 90일 이내
- 잠금: PIN/패턴 + 생체인증
- 전체 디스크 암호화 활성화
- “알 수 없는 출처” 앱 설치 금지
- 루팅·커스텀 ROM → 절대 허용하지 않음
- Google Play Protect 활성화
권장
- Knox/Android Enterprise Work Profile 활용(업무/개인 분리)
- 개발자 옵션 비활성화
- MDM 에이전트 삭제 시 즉시 접근 차단
네트워크 접근 통제 (NAC + VLAN + Zero Trust)
802.1X + VLAN 정책 예시
- 인증 방식: EAP-TLS(클라이언트 인증서) 또는 EAP-PEAP + AD 계정
- NAC 정책:
- MDM 등록 + 컴플라이언스 만족 기기 → BYOD VLAN
- MDM 미등록/비준수 기기 → Guest 또는 Quarantine VLAN
- 반복 위반 기기 → 장기 격리 VLAN
예시 정책 테이블
| 조건 | VLAN | 설명 |
| 등록 + 컴플라이언스 OK | VLAN 30 (BYOD) | 제한된 내부 서비스 + 인터넷 |
| 등록 + 컴플라이언스 경고(패치 지연 등) | VLAN 40 (Limit) | 패치 페이지/MDM 포털만 허용 |
| 미등록, 루팅·탈옥, MDM 삭제 | VLAN 50 (Quar) | 인터넷 제한, 내부망 접속 금지 |
| 게스트(외부 방문자) | VLAN 60 (Guest) | 인터넷만, 내부망 완전 차단 |
ZTNA/VPN 기반 애플리케이션 접근
“네트워크 전체를 열어주지 말고 서비스 단위로 문을 여는 구조”가 핵심입니다.
접근 흐름
- 사용자가 앱(메일, 그룹웨어, 사내 포털 등)을 실행
- 앱이 IdP(SSO) + ZTNA 게이트웨이와 연동해:
- 사용자 인증(MFA)
- 기기 상태(Posture) 점검(루팅/OS/패치/MDM 상태 등)
- 정책 엔진이 컨텍스트 기반으로 판단:
- 사용자 역할(직무/부서)
- 기기 보안 수준
- 접속 위치(국가/네트워크)
- 접속 시간대, 과거 행위 패턴
- 조건 충족 시 → 해당 앱·URL만 프록시/터널 허용
- 중간에 기기 상태 변경, 위치 이상, 행위 이상 시 → 세션 중단 또는 재인증 요구
정책 예시(개념 YAML)
policies:
  - name: "BYOD-mail-only"
    condition:
      device.compliant: true
      device.type: ["ios", "android"]
      user.role: ["staff", "manager"]
    allow:
      apps: ["mail", "calendar"]
      resources:
        - "https://mail.company.com"
        - "https://calendar.company.com"
    require:
      - mfa
      - vpn_or_ztna

  - name: "deny-rooted-device"
    condition:
      device.rooted_or_jailbroken: true
    action: "deny"

  - name: "high-risk-login"
    condition:
      login.geo_country not_in ["KR", "JP"]
      AND login.time_of_day in ["00:00-06:00"]
      AND device.first_seen_within: "24h"
    action: "step_up_auth"  # 추가 인증 또는 관리자 승인 필요
데이터 보호(DLP 관점)
BYOD에서는 “기기 전체를 통제”보다 업무 데이터 흐름만 통제하는 전략이 중요합니다.
- 업무용 컨테이너/프로필 내부에서
- 복사/붙여넣기 → 개인 앱으로는 제한
- 스크린샷 차단(가능한 플랫폼에서)
- 파일 다운로드 → 회사 관리 영역에만 저장
- 개인 클라우드(개인 Dropbox/Google Drive 등) 업로드 제한
- 메일/메신저
- 외부 도메인 발송 시 경고/차단(민감 정보가 포함된 경우)
- 대용량 파일 전송 제한, 링크 기반 공유 강제
- 브라우저
- 사내 업무는 보안 브라우저/브라우저 컨테이너 사용 권장
- URL 필터링(개인 클라우드, 파일 공유 사이트 등)
모니터링·로깅·대응 체계
1) 수집할 로그 종류
- 기기(MDM/UEM)
- 등록/해제, 정책 적용/실패, 컴플라이언스 상태 변경
- 루팅/탈옥 탐지, 암호화 해제, 잠금 해제 실패 반복
- 네트워크(NAC/VPN/Firewall)
- 인증 성공/실패, VLAN 변경 기록
- 비정상적인 트래픽 패턴(대량 업/다운로드)
- ZTNA/IDP
- 로그인 성공/실패, MFA 실패
- 새로운 기기/국가/지역에서의 첫 로그인
- 애플리케이션/Proxy
- 파일 다운로드/업로드 기록
- 민감 자원 접근(인사/재무/고객정보 등)
2) SIEM(Wazuh/Elastic) 연동 개략
- 각 시스템 → Syslog/HTTP API → Log collector
- 파서/규칙 작성
- “BYOD 정책 위반”, “비준수 기기 로그인 시도”, “루팅 탐지” 등 이벤트에 룰 매핑
- 대시보드
- BYOD 기기 수, 준수/비준수 비율
- 최근 24시간 이상 행위(로그인 실패, 이상 위치 접속 등)
- 상위 위험 사용자/기기 Top N
대응 시나리오 예시
시나리오 1 – 루팅/탈옥 기기 탐지
- MDM →
rooted = true이벤트 발생 - SIEM 룰 매칭 → 고위험 알림
- 자동 조치
- ZTNA/VPN에서 해당 기기 ID 차단
- NAC에서 BYOD VLAN → Quarantine VLAN으로 이동
- 사용자에게 안내
- “보안 기준 미준수로 인해 모바일 접근이 제한되었습니다. 기기 초기화 후 재등록 필요” 메시지 전송
시나리오 2 – 이상 위치/시간에서 민감시스템 접근 시도
- 일평소와 다른 국가 + 새 기기 + 새벽시간 접근
- ZTNA 또는 IdP에서 “위험 로그인”으로 판단
- 조치
- 세션 차단, 강제 MFA 또는 보안팀 승인 필요
- 반복 시 계정 잠금 + 보안팀 조사
시나리오 3 – 분실/도난 신고
- 사용자가 헬프데스크/포털에서 “기기 분실” 신고
- 보안팀
- MDM에서 해당 기기 → 즉시 원격 잠금 & 업무 데이터 삭제
- ZTNA/VPN/SSO에서 기기·토큰 모두 폐기
- 후속
- 사건 기록, 필요시 개인정보보호/침해사고 대응 절차 연계
정책 문서/내부 사용자 가이드 뼈대
1) BYOD 보안 정책(관리자용 구조)
- 목적·적용범위
- 용어 정의(BYOD, MDM, ZTNA 등)
- 대상 기기 및 OS 범위
- 기기 등록·변경·폐기 절차
- 기술적 보호조치 기준(기기, 네트워크, 데이터)
- 사용자 책임과 권리
- 회사 권한과 제한(업무 데이터 범위만 관리)
- 위반 시 조치(접근 차단, 징계, 교육 등)
- 로그·모니터링 및 프라이버시 보호 원칙
- 정기 검토 주기(예: 연 1회)
2) 사용자용 “간단 가이드” 예시 문구
개인 스마트폰으로 회사 메일·업무 시스템을 사용하려면 반드시 BYOD 등록이 필요합니다.
- 회사는 업무 데이터와 관련된 영역만 관리하며, 사진/카톡/개인 앱·데이터는 열람하거나 삭제하지 않습니다.
- 기기를 분실하거나 도난당했을 경우, 즉시 헬프데스크 또는 보안팀으로 신고해 주세요.
- 루팅·탈옥, 알 수 없는 출처 앱 설치, 공용 Wi-Fi에서 VPN 없이 접속하는 행위는 금지됩니다.
보안 점검 포인트 (Check List)
1) 설계 단계 체크
- BYOD 허용 범위와 비허용 범위가 문서로 명확한가?
- IdP/SSO, MDM, NAC, ZTNA 등 구성요소 간 통합 구조가 정의되어 있는가?
- “개인 데이터 접근 금지 / 업무 데이터만 관리”가 정책에 명시되어 있는가?
- 퇴사·부서이동 등 인사 이벤트와 BYOD 연계 프로세스가 있는가?
2) 구축 단계 체크
- MDM/UEM에서 최소 기기 보안 기준을 정책으로 강제하고 있는가?
- NAC에서 BYOD VLAN / Guest / Quarantine 구분이 되어 있는가?
- VPN/ZTNA에서 기기·사용자·위치·시간 기반 조건부 접근이 설정되어 있는가?
- SIEM에서 BYOD 관련 이벤트(루팅, 컴플라이언스 실패, 이상접속)를 수집·시각화하고 있는가?
3) 운영 단계 체크
- 기기 등록/폐기 현황이 최신으로 유지되고 있는가?
- 분실/도난/침해 사고에 대한 실제 대응 기록이 존재하는가?
- 주기적으로(분기/반기) BYOD 정책 준수 점검을 수행하는가?
- 사용자 교육/캠페인(연 1회 이상)이 진행되는가?
- 신규 OS·디바이스 출시 시, 호환성·보안 검토 프로세스가 있는가?
실제 도입 시 추천 접근
- 1단계 – 정책/프로세스 먼저
- “무엇을 허용/금지/제한할지” 정책과 사용자 동의서·가이드부터 정리
- 2단계 – MDM/UEM + SSO 연동
- 모바일 기기 관리가 최소 수준으로 가능해야 이후 NAC/ZTNA가 의미 있음
- 3단계 – NAC/VLAN 분리 및 ZTNA 적용
- BYOD 트래픽은 다른 사용자망/서버망과 확실히 분리
- 애플리케이션 단위 접근으로 전환
- 4단계 – SIEM/자동화
- Wazuh/Elastic 등에 로그를 모으고
- “정책 위반 → 자동 차단/격리 → 사용자 안내”까지 흐름 설계
- 5단계 – 정기적인 개선
- 사용자 불편·보안 사고·신규 기술을 반영해 정책과 기술을 꾸준히 조정
728x90


댓글