작은 사무실의 네트워크는 보통 공유기 하나에 모든 기기가 붙어 있습니다. 직원 노트북, NAS, 프린터, CCTV, 손님 폰이 한 망에 있으면 하나가 뚫리면 전부 보입니다. VLAN 은 스위치 하나로 망을 논리적으로 나누는 방법이고, 요즘은 10만 원대 관리형 스위치와 VLAN 지원 AP 면 충분히 할 수 있습니다. 설계부터 확인까지 순서대로 적습니다.
1. 설계 — 망을 몇 개로 나눌 것인가
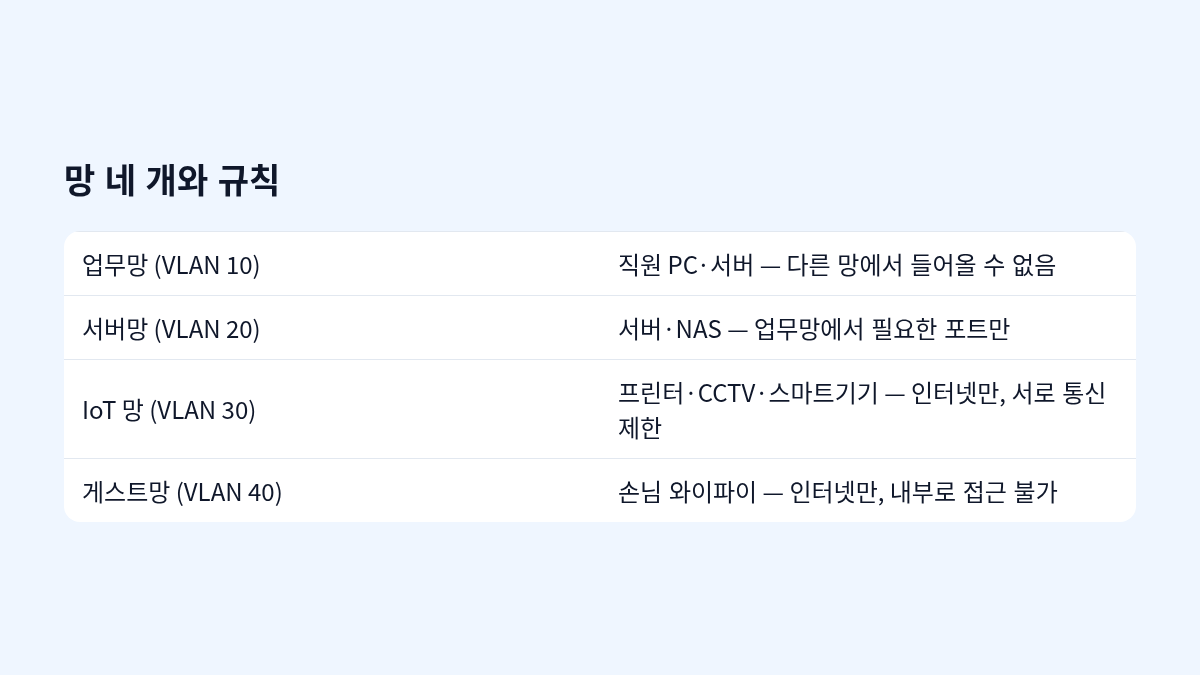
네 개면 대부분의 사무실에 충분합니다. 핵심 원칙은 두 가지 — 게스트와 IoT 는 인터넷만, 업무망에서 서버망으로는 필요한 포트만. 기기 목록을 뽑아 각 기기가 어느 망인지 먼저 적습니다. 프린터처럼 업무망에서 써야 하는 IoT 기기는 '허용 규칙' 으로 처리합니다.
2. 스위치 — VLAN 과 포트
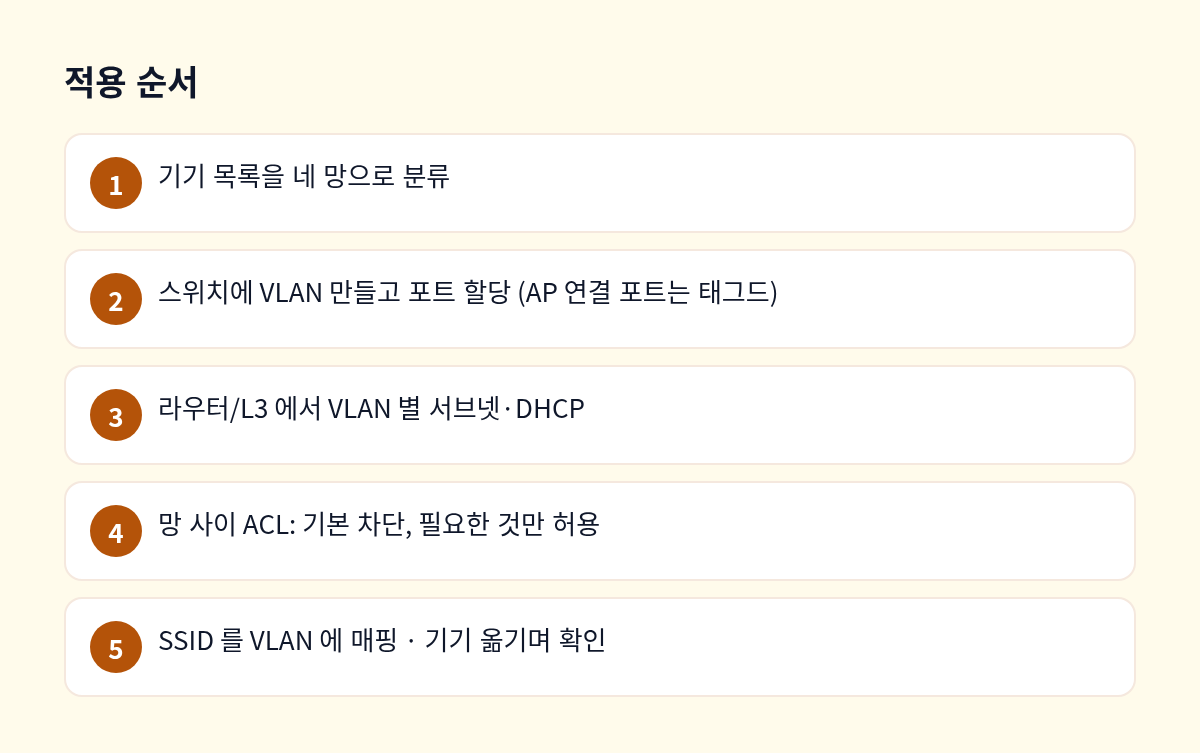
관리형 스위치에 VLAN 10·20·30·40 을 만들고 포트마다 역할을 줍니다. PC·서버 포트는 해당 VLAN 의 언태그드(access) 포트, 무선 AP 와 라우터로 가는 포트는 여러 VLAN 을 함께 나르는 태그드(trunk) 포트입니다. 기본 VLAN(1)은 관리 전용으로 비워 두고 일반 기기를 두지 않습니다.
3. 라우터 — 서브넷·DHCP·망 사이 규칙
VLAN 마다 서브넷(예: 10.0.10.0/24, 10.0.20.0/24 …)과 DHCP 범위를 둡니다. 그리고 망 사이 통신 규칙(ACL)을 기본 차단에서 시작합니다. 허용하는 것만 적습니다: 업무망 → 서버망의 파일 공유·웹 포트, 업무망 → IoT 망의 프린터 포트, 모든 망 → 인터넷. 게스트·IoT 망에서 내부로 가는 것은 아무것도 열지 않습니다.
4. 무선 — SSID 를 VLAN 에 매핑
VLAN 을 지원하는 AP 면 SSID 마다 VLAN 을 지정할 수 있습니다. '회사-업무'(VLAN 10, WPA3, 직원만), '회사-게스트'(VLAN 40, 비밀번호 주기적 변경), 'IoT'(VLAN 30, 스마트기기 전용). SSID 가 많으면 전파 효율이 떨어지니 셋이면 충분합니다.
5. 관리 화면은 업무망에서만
스위치·AP·라우터의 관리 화면은 업무망(또는 별도 관리망)에서만 열리게 합니다. 게스트망에서 관리 화면이 보이면 분리의 의미가 없습니다.
확인 — 직접 핑을 날려 본다
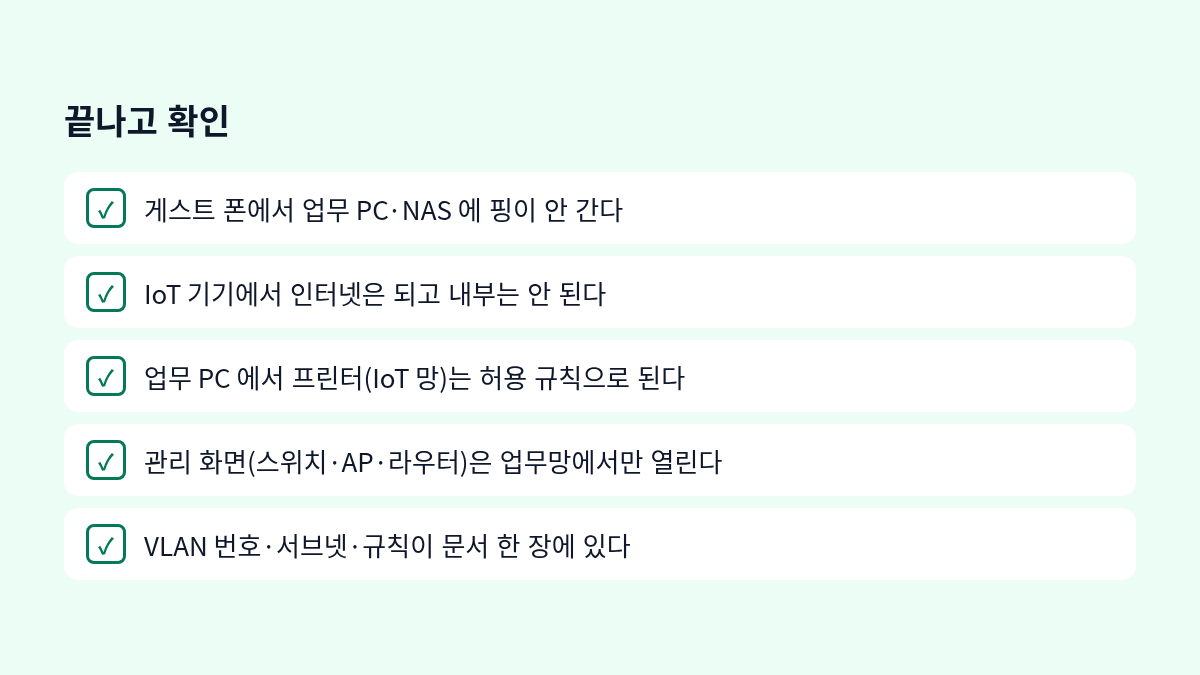
설정이 맞는지는 문서가 아니라 실제 기기로 확인합니다. 손님 폰으로 게스트망에 붙어 NAS 주소에 접근해 보고, IoT 망의 기기에서 업무 PC 로 핑이 안 가는지 봅니다. 마지막으로 VLAN 번호·서브넷·규칙을 한 장에 적어 둡니다 — 반년 뒤 기기를 추가할 때 이 한 장이 모든 것을 결정합니다.
망 분리의 목표는 완벽한 격리가 아니라 사고가 한 망에서 멈추게 하는 것입니다. 게스트와 IoT 만 떼어 내도 절반은 끝납니다.


댓글