사무실 안에만 있던 업무 환경이 집과 카페, 개인 단말로 퍼진 뒤로 내부보안의 경계는 '건물'이 아니라 계정과 단말이 됐습니다. 그런데 점검 체계는 여전히 사무실 기준으로 남아 있는 조직이 많습니다. 이 글은 보안 담당자가 분기마다 한 번씩 돌려 볼 만한 열 가지를 계정·단말·데이터·사람 네 묶음으로 정리한 것입니다. 새로 도구를 사라는 이야기는 없습니다. 지금 있는 것으로 확인되는지를 봅니다.
1. 계정과 접근 — "누가 들어올 수 있는가"

가장 흔한 사고는 '있는 줄 몰랐던 계정'에서 납니다. 인사 시스템의 퇴직·부서 이동 목록과 계정 목록을 주 1회 기계적으로 대조하는 것만으로 상당 부분이 잡힙니다. 외부에서 들어오는 모든 길(VPN, 메일, 협업 도구, 클라우드 콘솔)에 다단계 인증을 예외 없이 거는 것이 둘째고, 관리자 권한은 '가진 사람 목록'을 분기마다 다시 승인받는 것이 셋째입니다. 공용 계정은 책임 추적이 안 되므로 0건을 목표로 둡니다.
2. 단말과 네트워크 — "어디서 들어오는가"
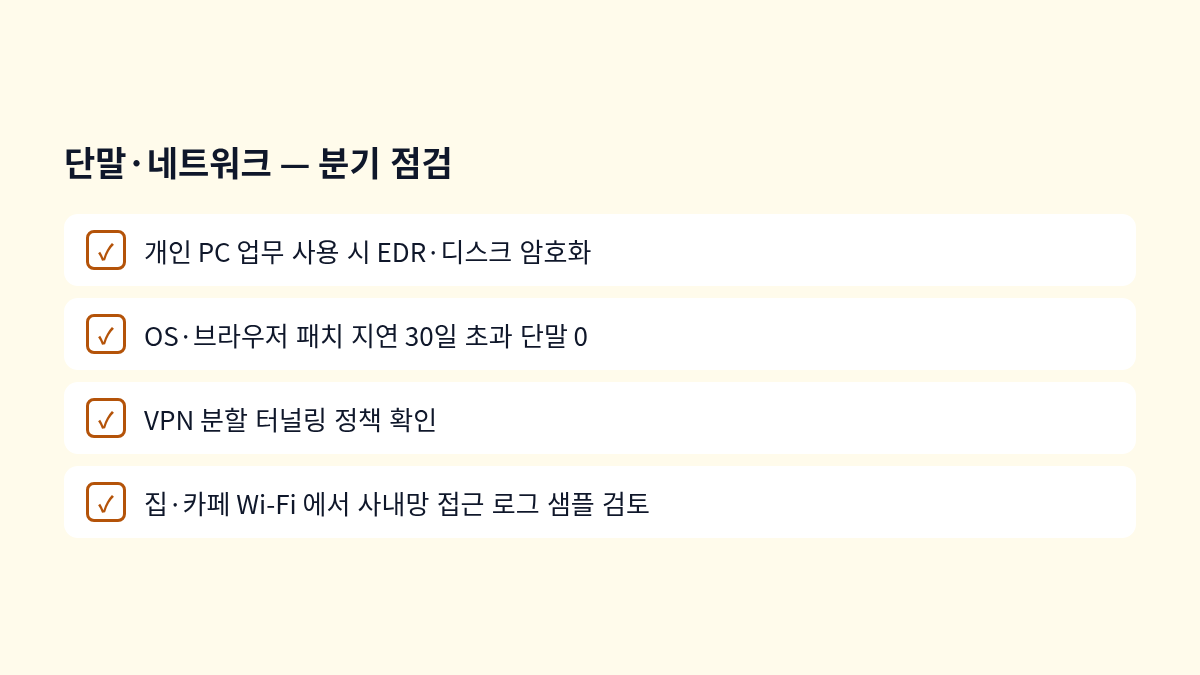
개인 PC 로 업무를 허용한다면 최소한 단말 보안 에이전트(EDR)와 디스크 암호화는 조건으로 둬야 분실·도난 시 데이터가 함께 나가지 않습니다. 패치는 '하고 있다'가 아니라 지연 30일을 넘긴 단말이 몇 대인가로 봅니다. VPN 은 분할 터널링을 허용하는지, 허용한다면 어떤 트래픽이 사내망을 거치지 않는지를 정책 문서와 실제 설정을 대조합니다.
3. 데이터 — "무엇이 나가는가"
- 협업 도구의 외부 공유 링크 — '링크가 있는 모든 사용자' 로 열린 문서를 월 1회 뽑아 소유자에게 확인을 요청합니다. 대부분은 잊힌 공유입니다.
- 개인 클라우드·메신저로의 업무 파일 이동 — 막을 수 없다면 최소한 로그가 남는지, 민감 정보 식별 규칙(주민번호·카드번호 패턴)이 작동하는지 봅니다.
- 화면 공유·녹화 — 원격 회의에서 비밀번호가 적힌 메모나 관리 콘솔이 노출되는 일이 의외로 잦습니다. 공유 전 '창 단위 공유' 를 기본값으로 안내합니다.
4. 사람 — "속지 않는가"
재택 환경에서는 옆자리에 물어볼 사람이 없어 피싱에 더 취약합니다. 분기마다 모의 피싱을 한 번 돌리되, 클릭률로 사람을 평가하지 말고 신고율을 지표로 삼으세요. "이상한 메일을 받으면 어디에 신고하는가"가 모두에게 한 줄로 설명되는지가 훈련의 성패입니다.
숫자로 기준 잡기
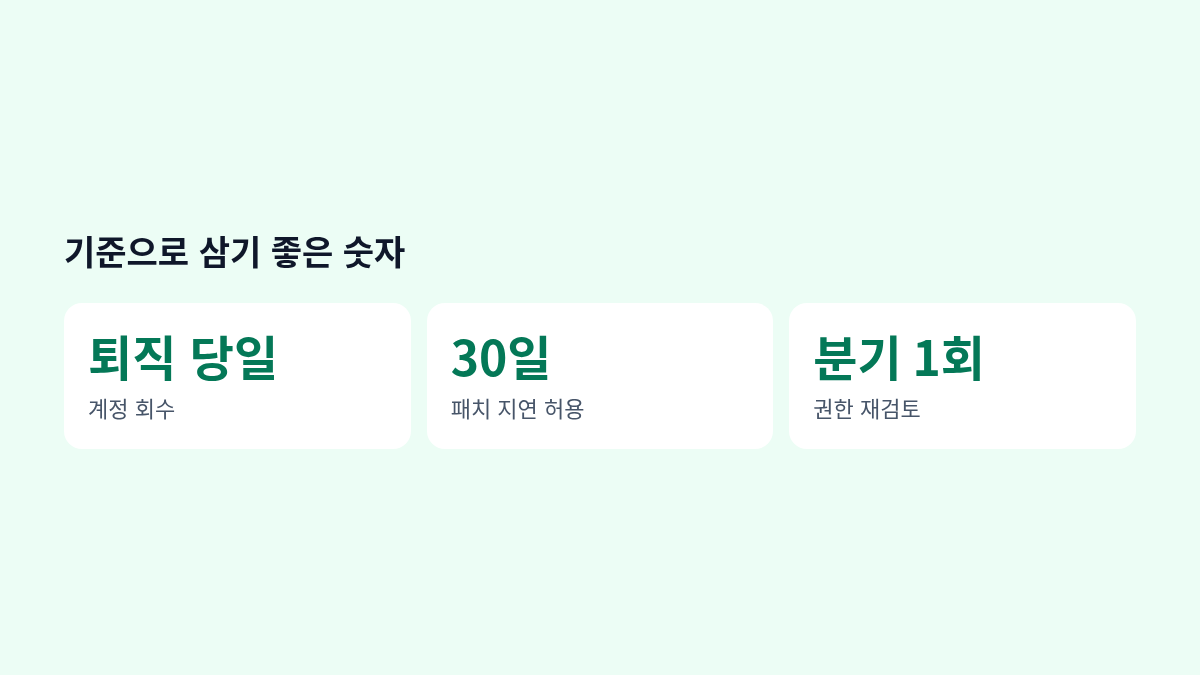
기준이 없으면 점검은 '했다/안 했다'로 끝납니다. 위 세 숫자는 규모와 무관하게 대부분의 조직에 통하는 기본값입니다. 조직 상황에 맞춰 바꾸되, 바꾼 이유를 기록해 두면 그것이 곧 정책의 근거가 됩니다.
마무리 — 점검표는 짧을수록 돌아간다
열 가지를 모두 완벽히 하려 하면 분기 점검은 한 번 하고 멈춥니다. 이번 분기에는 계정 대조와 MFA 예외 0 만 끝내도 충분합니다. 다음 분기에 단말로 넘어가면 됩니다. 점검은 돌아가는 것이 완벽한 것보다 중요합니다.


댓글