정보보호 및 개인정보보호 관리체계(ISMS-P) 인증을 처음 맡으면 통제 항목이 100개가 넘는 표 앞에서 어디서부터 손대야 할지 막막합니다. 이 글은 "처음 90일에 무엇을 어떤 순서로 하면 되는가"를 담당자 관점에서 정리한 로드맵입니다. 인증 기준의 세부 해석이 아니라 일의 순서에 대한 이야기입니다.
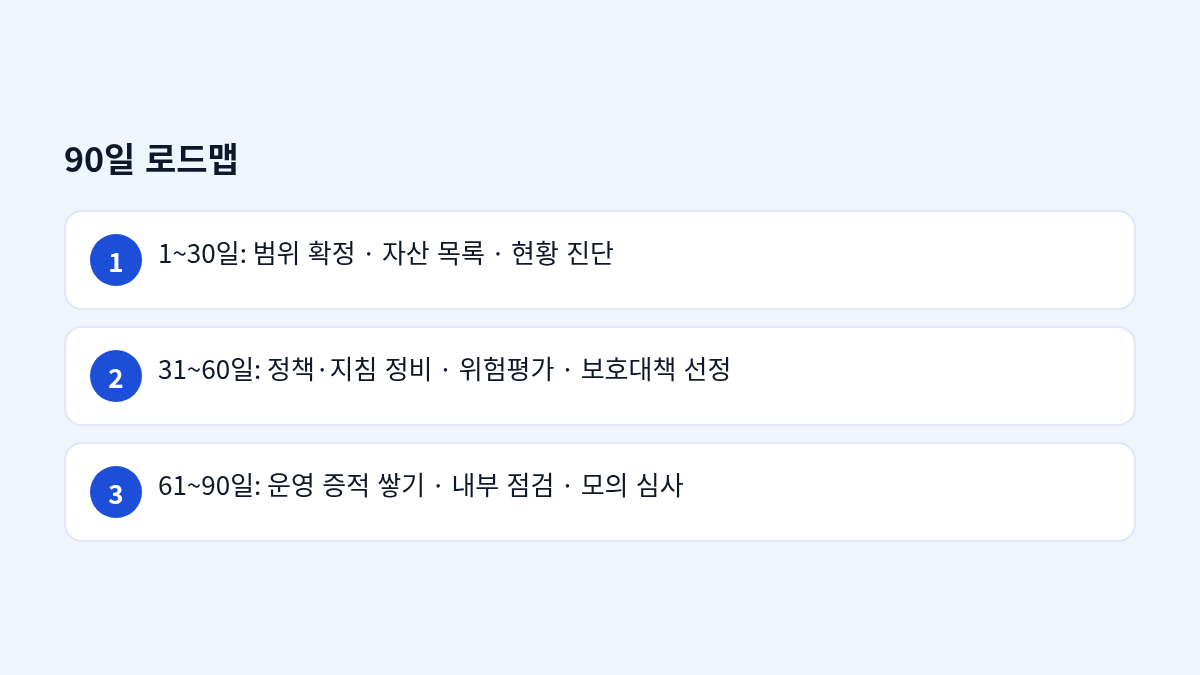
1~30일 — 범위를 정하고 현황을 안다
첫 달의 목표는 두 가지입니다. 하나는 인증 범위를 확정하는 것입니다. 어떤 서비스, 어떤 시스템, 어떤 조직이 들어가는지가 정해져야 나머지 모든 작업의 크기가 정해집니다. 범위는 넓게 잡고 싶어지지만, 처음에는 핵심 서비스 하나로 좁히는 편이 성공 확률이 높습니다.
다른 하나는 자산 목록입니다. 서버, 네트워크 장비, DB, 애플리케이션, 그리고 개인정보 흐름(수집→이용→보관→파기)을 표로 만듭니다. 이 표가 있어야 다음 달 위험평가를 할 수 있습니다. 현황 진단은 통제 항목마다 '있다 / 일부 있다 / 없다' 세 단계로만 빠르게 표시합니다. 정확성보다 전체 그림이 먼저입니다.
31~60일 — 정책을 정비하고 위험을 평가한다
정책과 지침은 새로 쓰기보다 있는 문서를 현실에 맞게 고치는 일이 대부분입니다. 문서에 적힌 대로 실제로 하고 있는지, 실제로 하는 것이 문서에 있는지를 맞춥니다. 둘이 다르면 심사에서 바로 드러납니다.
위험평가는 자산 목록의 각 자산에 대해 위협·취약점·영향을 정해진 척도로 매기고, 수용 가능한 수준을 넘는 항목에 보호대책을 붙이는 작업입니다. 여기서 중요한 것은 위험평가 결과 → 보호대책 → 이행 계획이 한 줄로 연결되어 추적된다는 점입니다. 보호대책이 왜 선정됐는지 물었을 때 위험평가표의 행을 가리킬 수 있어야 합니다.
61~90일 — 증적을 쌓고 스스로 점검한다
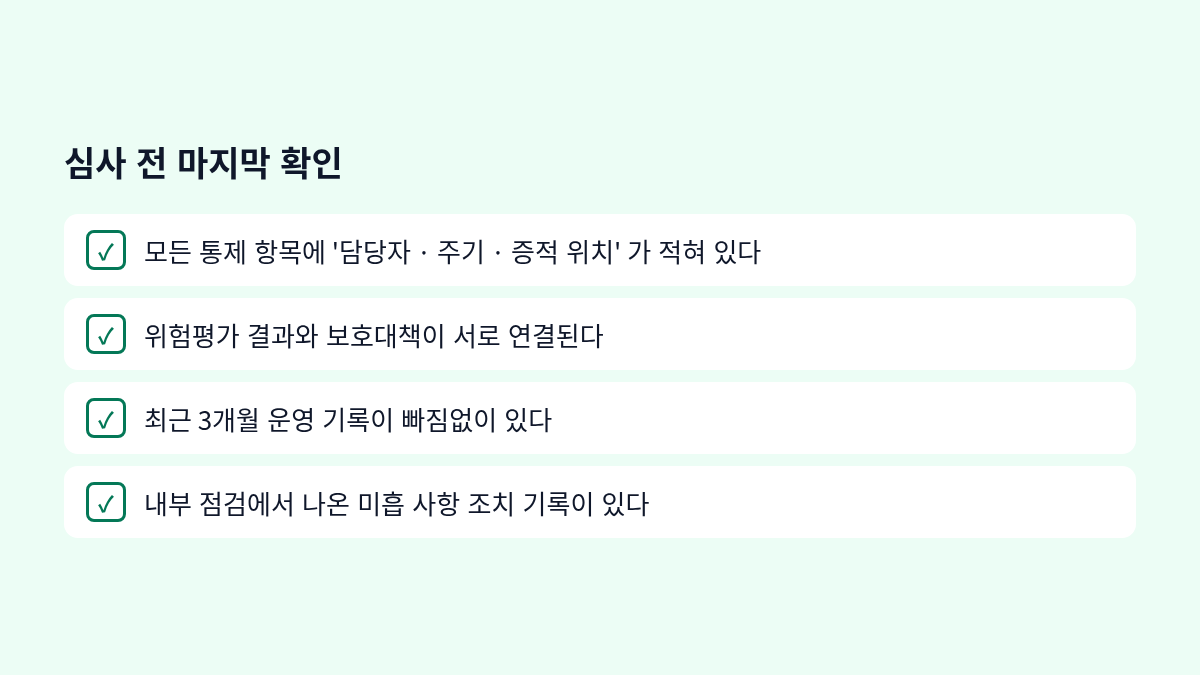
셋째 달은 운영입니다. 접근 권한 검토 기록, 로그 점검 기록, 백업·복구 테스트, 보안 패치 이력, 교육 기록 같은 운영 증적이 매주 쌓여야 합니다. 심사원은 문서가 아니라 "지난달에 실제로 했는가"를 봅니다. 마지막 2주는 내부 점검과 모의 심사에 씁니다. 통제 항목마다 담당자·주기·증적 위치를 적어 두면 심사 당일 찾느라 허둥대지 않습니다.
처음 하는 조직이 자주 빠지는 오해
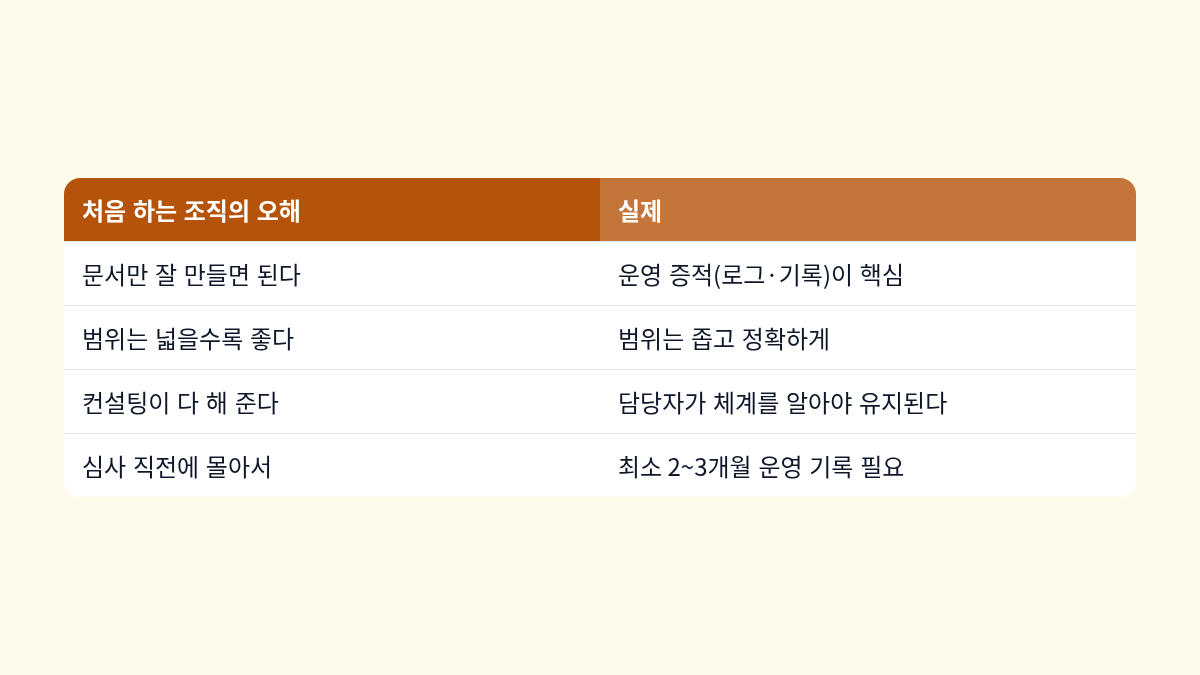
특히 "컨설팅이 다 해 준다"는 생각은 위험합니다. 인증은 받는 것보다 유지하는 것이 길고, 유지는 담당자가 체계를 이해해야 가능합니다. 컨설팅은 길을 알려 주는 역할로 두고, 문서와 기록은 담당자 손으로 만드는 편이 결국 빠릅니다.
심사 전 마지막 확인
마무리
90일은 빠듯하지만 순서만 지키면 가능합니다. 범위 → 자산 → 위험 → 대책 → 운영 → 점검. 이 순서를 거꾸로 하면(문서부터 만들면) 두 배의 시간이 듭니다. 처음 맡은 담당자라면 첫 달에 범위와 자산 목록만이라도 분명히 끝내 두세요. 나머지는 그 위에 쌓입니다.


댓글