요즘 프론트엔드 코드를 점검하다 보면 innerHTML에 서버 응답이나 URL 파라미터 값을 그대로 넣는 코드를 자주 보게 됩니다. 검색 결과 문구나 알림 목록에 사용자 이름을 출력하는 간단한 기능이라도, 입력값이 HTML로 해석되면 DOM 기반 XSS가 됩니다. 특히 생성형 AI 답변을 HTML로 바꿔 화면에 넣는 기능이 늘면서 이 지점의 중요성이 더 커졌습니다.
이 글에서는 입력이 DOM에 닿는 지점을 찾는 순서, textContent와 DOMPurify를 고르는 기준, 점검 후 바로 해 볼 절차를 정리합니다. 대상은 웹 서비스를 직접 개발하거나 점검하는 개발자와 보안 담당자입니다. 바닐라 JavaScript 기준으로 설명하니, React나 Vue를 쓰신다면 dangerouslySetInnerHTML, v-html 같은 예외 지점도 함께 확인하세요.
서버 점검에서 놓치기 쉬운 이유
저장형이나 반사형 XSS는 서버가 응답에 악성 문자열을 실어 보내는 과정에서 생기므로, 서버 출력 인코딩 점검으로 잡히는 경우가 많습니다. DOM 기반 XSS는 응답이 정상이어도 브라우저의 자바스크립트가 location.hash나 location.search 같은 값을 읽어 innerHTML에 넣을 때 발생합니다. 서버 로그에는 평범한 요청으로만 남기 때문에 소스 코드를 직접 따라가 보지 않으면 놓치기 쉽습니다.
가상의 예시입니다. 사내 생성형 AI 챗봇 화면을 점검하던 중 모델 답변을 마크다운 변환 라이브러리로 HTML 문자열로 만든 뒤 innerHTML에 넣고 있었습니다. 외부 문서를 요약하다 가져온 문구에 오류 처리 속성을 가진 이미지 태그가 섞이면, 답변을 읽는 사용자 브라우저에서 스크립트가 실행될 수 있는 구조였습니다.
1단계: 싱크(sink)부터 찾으세요
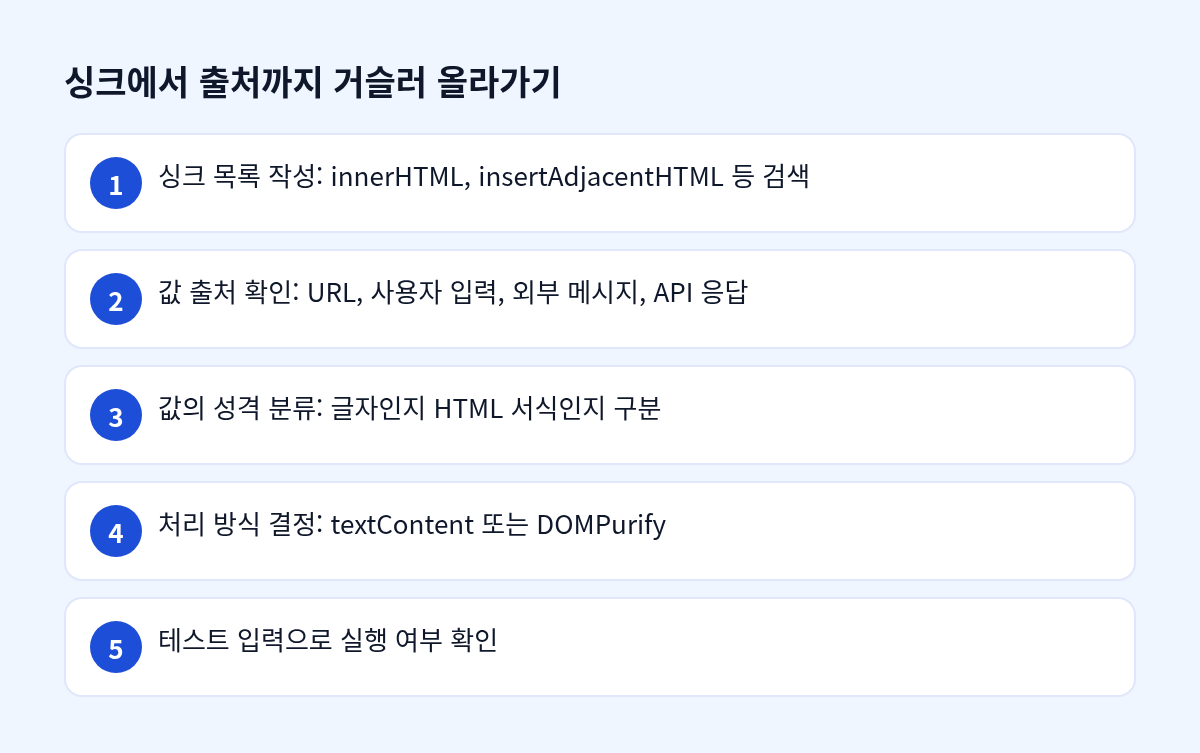
먼저 코드에서 문자열을 HTML로 해석하는 지점, 즉 싱크를 목록으로 만듭니다. innerHTML, outerHTML, insertAdjacentHTML, document.write, jQuery의 .html() 호출이 대표적이고, React의 dangerouslySetInnerHTML과 Vue의 v-html도 같은 역할을 합니다. 검색은 저장소의 전체 검색으로 하고, 빌드 산출물보다 소스 저장소를 기준으로 해야 누락이 적습니다.
목록이 만들어지면 각 싱크에 들어가는 값이 어디서 왔는지 거슬러 올라갑니다. 출처는 URL 해시나 쿼리스트링, document.referrer, postMessage로 받은 데이터, 사용자 입력, API 응답 등입니다. 값이 서버에서 검증된 고정 템플릿인지, 사용자가 만든 값인지에 따라 우선순위가 달라집니다.
2단계: 글자인지 HTML 서식인지 나누세요
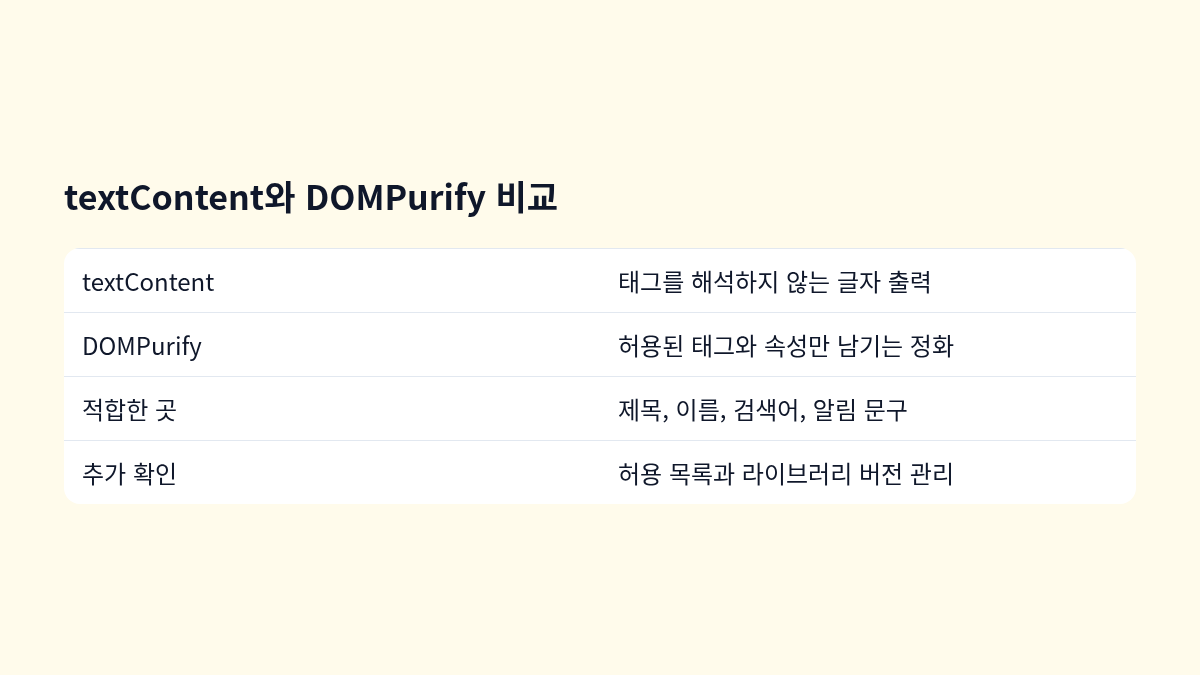
대부분의 화면에서 필요한 것은 글자이고 HTML 서식은 필요하지 않습니다. 이때는 innerHTML 대신 textContent를 쓰면 입력값이 문자열로만 들어가므로 태그가 해석되지 않습니다. 줄바꿈은 CSS의 white-space 속성으로 처리하고, 요소는 createElement로 만든 뒤 textContent를 지정하는 방식이 가장 명확합니다.
굵은 글씨, 링크, 표처럼 HTML 서식이 꼭 필요한 곳에서만 파싱을 허용합니다. 이때도 원문을 그대로 넣지 말고, 검증된 정화 라이브러리를 거친 결과만 innerHTML에 넣습니다. 어느 경우에 무엇을 쓸지는 아래 표로 정리했습니다.
| 상황 | 권장 방법 | 주의점 |
|---|---|---|
| 글자만 표시 | textContent | 줄바꿈은 CSS로 처리 |
| 서식 있는 HTML 필요 | DOMPurify 정화 후 innerHTML | 허용 태그와 속성을 최소로 |
| 사용자 입력 URL을 링크나 이미지 주소로 사용 | URL을 파싱해 http, https만 허용 | 스킴 차단 여부 확인 |
| 고정된 내부 템플릿 | template 요소를 복제한 뒤 값만 textContent로 지정 | 템플릿 안에 사용자 값을 섞지 않기 |
DOMPurify를 쓸 때의 기준
DOMPurify는 HTML 문자열을 허용 목록 기준으로 정리해 주는 라이브러리입니다. 기본 설정도 스크립트 요소와 같은 위험한 URL을 제거하지만, 화면 요구에 맞춰 허용 속성을 넓히면 그만큼 위험도 커집니다. style 속성이나 이벤트 핸들러 속성을 허용하는 설정은 근거 없이 넣지 않는 것이 좋습니다.
허용 목록은 최소로 관리하세요
허용 태그와 속성은 코드 안에 흩어 두지 말고 한 파일에 모아 두세요. 그래야 기능 추가 때 누가 어떤 속성을 열었는지 검토할 수 있습니다. 라이브러리 버전도 의존성 점검 도구로 주기적으로 확인하고, 업데이트 이력을 변경 관리 기록에 남기세요.
CSP와 Trusted Types로 피해 범위 줄이기
CSP(콘텐츠 보안 정책)는 인라인 스크립트 실행과 허용되지 않은 출처의 스크립트 로드를 막아, XSS가 생겨도 피해 범위를 줄이는 방어선입니다. 다만 CSP만으로 입력 처리 문제가 해결되지는 않으므로 싱크 정리와 함께 적용해야 합니다. 기존 페이지에 바로 강제하면 동작이 깨질 수 있으니 Report-Only 모드로 위반 기록을 먼저 모으세요.
Trusted Types는 Chromium 계열 브라우저에서 지원하는 기능으로, 위험한 싱크에 문자열을 넣는 것을 정책을 거친 객체로만 허용하게 만듭니다. 지원 범위와 설정 방법은 브라우저별 공식 문서에서 확인하는 것이 정확합니다. Sanitizer API도 표준화가 진행 중이므로, 도입 전에 지원 현황을 먼저 확인하세요.
바로 해 볼 순서
- 저장소에서 innerHTML, outerHTML, insertAdjacentHTML, document.write, .html(), dangerouslySetInnerHTML, v-html을 검색해 목록으로 저장합니다.
- 각 싱크에 들어가는 값의 출처를 역추적해 사용자 입력, URL, 외부 메시지, API 응답 중 무엇인지 표시합니다.
- 글자만 필요한 곳은 textContent로 바꾸고, 바뀐 화면에서 줄바꿈과 공백 표시가 깨지지 않는지 확인합니다.
- 서식이 필요한 곳만 DOMPurify로 정화하고, 허용 태그와 속성을 목록으로 문서화해 팀이 검토하게 합니다.
- 테스트 입력으로 <img src=x 같은 문자열과 URL 해시 값을 넣어 실행되지 않는지 확인하고, CSP Report-Only 기록을 일정 기간 본 뒤 강제 모드로 전환합니다.
자주 묻는 질문
질문: 기존 innerHTML 코드를 한꺼번에 바꿔도 되나요?
한꺼번에 바꾸면 서식이 깨지는 곳을 놓치기 쉽습니다. 사용자 입력이 들어가는 경로부터 우선 바꾸고, 기능 테스트로 동작을 확인한 뒤 나머지를 순서대로 바꾸는 편이 안전합니다.
질문: 서버에서 HTML 이스케이프를 해서 보내면 충분하지 않나요?
서버 이스케이프는 HTML 응답에는 유효하지만, 클라이언트가 값을 다시 읽어 innerHTML에 넣는 순간 이중 해석이 생길 수 있습니다. 값이 어느 단계에서 해석되는지 따져 보고, 마지막 단계인 DOM 삽입 지점에서 처리하는 것이 확실합니다.
질문: 점검 결과를 ISMS-P 증적으로 어떻게 남기나요?
특정 통제 항목에 어떤 증적이 필요한지는 확정적으로 말씀드리기 어렵습니다. 인증 기준의 해석과 증적 범위는 인증기관이나 한국인터넷진흥원(KISA) 안내를 확인하시기 바랍니다. 다만 싱크 목록, 조치 내역, 허용 설정 검토 기록을 팀 문서로 남겨 두면 점검 대응에 도움이 됩니다.
정리
- 입력이 DOM에 닿는 싱크를 먼저 목록으로 만들고, 값의 출처를 역추적합니다.
- 글자만 필요하면 textContent를, 서식이 꼭 필요할 때만 허용 목록 기반 DOMPurify를 씁니다.
- CSP와 Trusted Types는 피해를 줄이는 보조 방어선으로 함께 적용합니다.
오늘 할 일: 저장소에서 innerHTML과 dangerouslySetInnerHTML 검색 결과를 파일 목록으로 저장하고, 사용자 입력이 들어가는 곳 한 군데를 textContent로 바꿔 보세요.


댓글