모바일 앱은 서버로 보내지 않은 데이터도 기기 안에 남깁니다. 로그인 세션 값, 이름과 연락처 같은 개인정보, 목록을 빨리 띄우려고 저장해 둔 API 응답이 대표적입니다. 이 값들이 평문 파일로 남아 있으면 기기 분실, 중고 양도, 루팅 기기, 백업 파일 유출 같은 상황에서 서버 보안과 상관없이 새어 나갑니다.
이 글에서는 점검 대상을 SharedPreferences, UserDefaults, SQLite 캐시, 로그, 화면 캡처 캐시 다섯 경로로 나눕니다. 경로마다 개인정보와 세션값이 남는지 확인하는 방법, 백업 허용 설정과 로그아웃 시 삭제 여부를 보는 방법을 정리합니다. 마지막에는 점검 결과를 개선 티켓으로 옮길 때 쓸 판정표도 붙였습니다.
왜 로컬 저장소를 따로 점검해야 하나
서버 취약점 점검은 API 응답과 권한 검사에 집중하기 쉽습니다. 반면 클라이언트가 받은 값을 어디에 저장하는지는 개발 팀 안에서도 놓치기 쉽습니다. 라이브러리의 기본 동작이나 디버그용 출력문이 릴리스 빌드까지 따라 들어가는 경우도 많습니다.
그래서 무엇이 저장되는지보다 얼마나 오래, 어떤 형태로, 누가 읽을 수 있는지를 함께 봐야 합니다. 같은 토큰이라도 메모리에만 있다가 사라지는 값과 재설치 후에도 남는 파일 속 값은 위험도가 다릅니다.
경로 1·2: 설정 저장소와 DB 캐시
Android의 SharedPreferences는 앱 전용 디렉터리의 XML 파일이고, iOS의 UserDefaults는 샌드박스의 plist 파일입니다. 기본 설정에서는 둘 다 암호화되지 않습니다. 편의상 토큰이나 전화번호를 넣어 두면 그대로 파일에 남습니다.
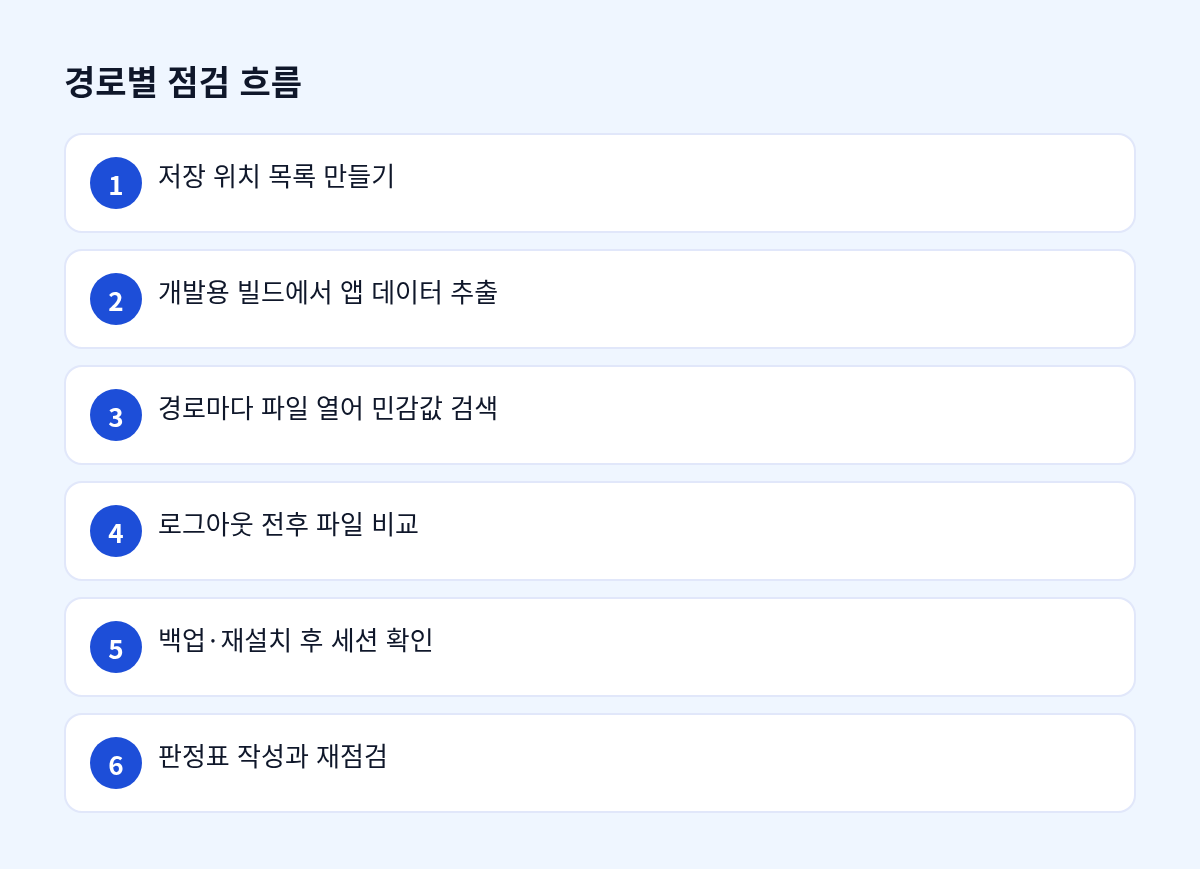
개발용 빌드나 테스트 기기에서 테스트 계정으로 로그인한 뒤 앱 데이터 파일을 추출합니다. 토큰 문자열, 이메일, 전화번호 형태의 값을 검색하고, 암호화 저장소 API를 쓰는지 확인합니다. iOS라면 민감값을 키체인에 넣었는지도 함께 봅니다.
목록 화면을 빨리 띄우려고 SQLite, Room, Core Data에 API 응답을 통째로 저장하는 구조도 자주 보입니다. 주문 내역, 상담 기록, 복지 신청 내용처럼 개인정보가 많은 응답일수록 캐시에 그대로 남기 쉽습니다.
캐시 테이블 확인 방법
DB 파일을 열어 테이블별 컬럼명과 행 수를 봅니다. 주민번호, 계좌, 주소 컬럼이 있는지, 보관 기간이 정해져 있고 주기적으로 지워지는지 확인합니다. 서버에서 다시 받으면 되는 항목과 로컬에 꼭 있어야 하는 항목을 나누면 정리 방향이 분명해집니다.
경로 3: 로그와 크래시 리포트
로그캣과 iOS 콘솔 로그는 다른 앱이 쉽게 읽지 못하도록 제한되어 있습니다. 그래서 로그의 실제 위험은 개발 중 남긴 출력문이 릴리스 빌드에 그대로 남는 경우, 그리고 크래시 리포트 SDK가 요청 본문이나 식별값을 외부로 보내는 경우에 집중됩니다.
사례: 고객센터 문의 화면의 장애를 추적하려고 요청 헤더 전체를 로그로 남겼습니다. 출시 빌드에서도 출력문이 빠지지 않았고, 헤더에 있던 세션 토큰이 크래시 리포트 SDK를 통해 외부 수집 서버로 전송되었습니다. 출시 전에 로그 문자열을 검색하는 절차가 없어서 발견이 한참 늦어졌습니다.
점검은 소스에서 print, Log.d, NSLog, os_log 같은 출력 호출을 검색한 뒤, 릴리스 빌드에서 그 호출이 남는지 확인하는 순서로 합니다. 크래시 SDK 설정에서 요청과 응답 본문, 헤더를 수집하는지도 함께 봅니다.
경로 4: 화면 캡처 캐시와 백업 설정
iOS는 앱을 전환할 때 현재 화면을 이미지로 저장해 앱 전환 화면에 보여 줍니다. 계좌나 주민번호가 보이는 화면이라면 이 이미지에 그대로 남습니다. Android도 최근 앱 화면 썸네일로 같은 노출이 생길 수 있습니다.
민감 화면은 백그라운드 전환 시 가림 화면을 씌우고, Android에서는 FLAG_SECURE를 설정해 캡처와 썸네일을 막는 방법이 일반적입니다. 적용 여부는 실제 기기에서 앱을 띄운 뒤 최근 앱 화면을 열어 확인합니다.
백업은 가장 자주 놓치는 항목입니다. Android는 allowBackup 설정과 Android 12 이후의 데이터 추출 규칙(dataExtractionRules)에서 민감 파일이 백업 대상에서 빠졌는지 봅니다. iOS는 UserDefaults와 일반 파일이 기기 백업에 들어갈 수 있으므로, 민감값을 키체인에 두거나 백업 제외 설정을 했는지 확인합니다. 기본값과 옵션 이름은 버전마다 달라서 대상 SDK의 공식 문서로 맞춰 보셔야 합니다.
로그아웃 시 삭제 여부 확인
로그아웃 버튼이 화면만 로그인 전으로 바꾸고 끝나는 경우가 많습니다. 세션 값, 사용자 캐시, 내려받은 첨부 파일, WebView 쿠키가 남아 있을 수 있습니다. 가장 확실한 방법은 로그아웃 전후에 같은 방식으로 데이터 파일을 추출해 비교하는 것입니다.
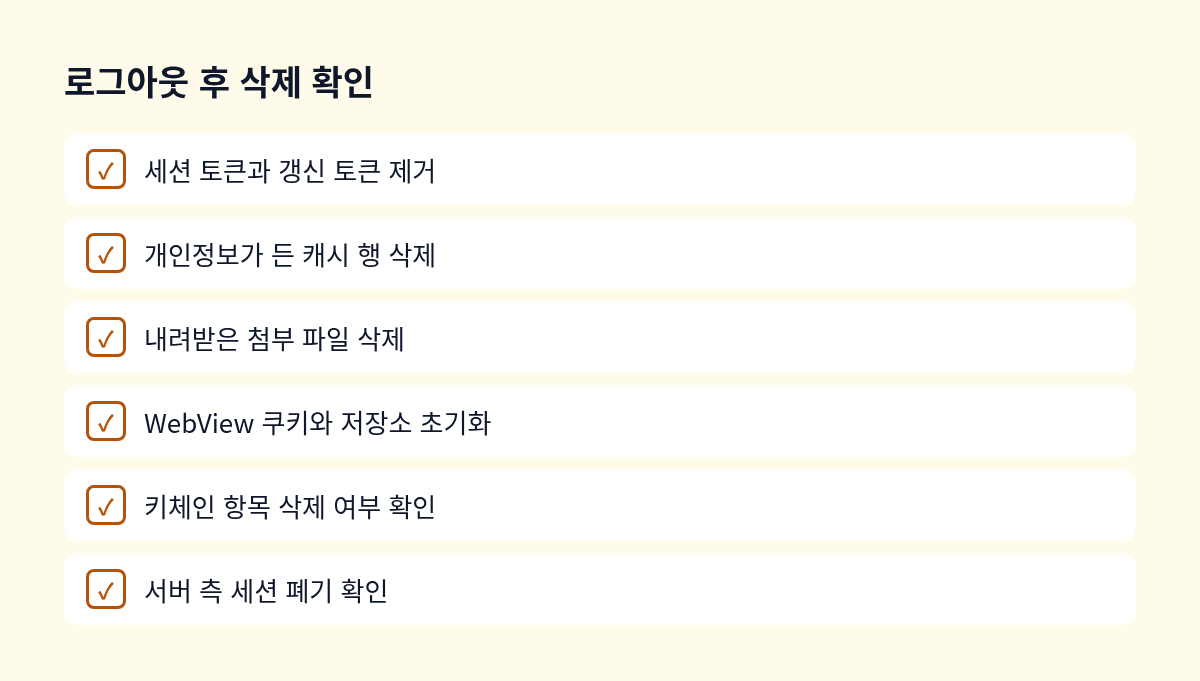
키체인은 별도로 봐야 합니다. iOS에서는 앱을 지워도 키체인 항목이 남을 수 있으므로, 재설치 후 이전 세션이 살아 있는지 시나리오로 확인합니다. 기기에서만 지우고 서버 세션을 폐기하지 않으면, 탈취된 토큰은 여전히 유효할 수 있습니다.
경로별 판정 기준과 점검 순서
점검 결과를 있다와 없다로만 적으면 개발팀이 움직이기 어렵습니다. 아래 표처럼 경로별 확인 지점, 위험 신호, 로그아웃 후 기대 상태를 함께 적어야 조치가 정해집니다.
| 저장 경로 | 확인 포인트 | 위험 신호 | 로그아웃 후 기대 상태 |
|---|---|---|---|
| SharedPreferences·UserDefaults | 토큰과 개인정보 값, 암호화 저장 여부 | 평문 토큰, 전화번호 값 | 세션 키 삭제 또는 암호화 저장소 사용 |
| SQLite·파일 캐시 | 테이블 컬럼, 보관 기간, 첨부 파일 | 주민번호·계좌 컬럼, 기간 제한 없음 | 사용자 데이터 행과 파일 삭제 |
| 로그·크래시 리포트 | 릴리스 출력문, SDK 수집 항목 | 헤더·본문·토큰 출력 | 출력 제거 또는 마스킹 후 전송 |
| 화면 캡처·백업 | 스냅샷 가림, FLAG_SECURE, 백업 포함 여부 | 민감 화면 썸네일 노출, 민감 파일 백업 포함 | 재설치 후 이전 세션 무효 |
| 키체인·WebView 저장소 | 쿠키 초기화, 키체인 항목 존재 | 재설치 후 세션 유지 | 서버 세션 폐기와 키체인 삭제 |
기준의 세부 값은 조직의 ISMS-P 내부 정책과 개인정보 처리방침에 맞춰 조정하세요. 법적 의무의 범위는 개인정보보호위원회와 한국인터넷진흥원(KISA)의 공개 자료에서 확인하는 것이 정확합니다.
바로 해 볼 순서
- 민감 데이터 목록을 먼저 만듭니다. 세션 토큰, 이름, 연락처, 주소, 주민번호처럼 화면에 나오는 항목을 기준으로 적습니다.
- 개발용 빌드나 테스트 기기에서 테스트 계정으로 로그인하고, 앱 데이터 디렉터리를 추출합니다.
- 추출한 파일에서 민감값 문자열을 검색하고, SQLite 파일은 테이블별 컬럼과 행 수를 확인합니다.
- 로그아웃 후 같은 방식으로 다시 추출해 비교하고, 재설치 후 이전 세션이 살아 있는지 확인합니다.
- 발견 항목을 판정표에 적어 개선 티켓으로 등록하고, 수정 후 같은 시나리오로 재점검합니다.
자주 묻는 질문
암호화 저장소를 쓰면 안전한가요?
평문 노출 위험은 줄지만 안전을 보장하지는 않습니다. 암호화 키를 같은 기기 안에 함께 두면 루팅 기기에서는 복호화될 수 있습니다. 세션 값은 짧은 수명과 서버 측 폐기를 함께 써야 하며, 라이브러리의 지원 상태는 공식 문서에서 확인하세요.
로그를 디버그 빌드에서만 남기면 충분한가요?
빌드 설정만으로는 부족합니다. 릴리스 빌드에 로그 호출이 남아 있는지, 크래시 SDK가 어떤 데이터를 보내는지도 함께 확인해야 합니다. 출력문 자체를 제거하거나 마스킹 함수를 거치게 하는 방법이 가장 확실합니다.
로그아웃 때 캐시를 모두 지우면 사용성이 떨어지지 않나요?
공개 데이터와 개인정보 캐시를 나누면 대부분 해결됩니다. 메뉴 목록처럼 누구나 보는 데이터는 유지하고, 개인정보가 든 응답과 첨부 파일만 삭제합니다. 다음 로그인 때 서버에서 다시 받는 비용은 보안 이득에 비해 작은 편입니다.
정리
- 로컬 저장소는 경로별로 나눠, 실제 파일을 열어 확인합니다.
- 로그, 화면 캡처, 백업 설정은 릴리스 빌드 기준으로 봐야 합니다.
- 로그아웃 후 삭제는 기기 정리와 서버 세션 폐기를 함께 확인합니다.
오늘 할 일: 테스트 계정으로 로그인한 뒤 앱 데이터 파일을 추출해, 토큰과 개인정보 문자열이 남아 있는지 검색해 보세요.


댓글