직원들은 이미 생성형 AI 를 쓰고 있습니다. 금지하면 개인 계정으로 몰래 쓰는 '섀도우 AI' 가 되고, 그 편이 훨씬 위험합니다. 현실적인 답은 써도 되는 도구와 넣어도 되는 정보를 분명히 정해 주는 것입니다. 가이드라인은 길 필요가 없습니다. 아래 네 가지가 들어가면 됩니다.
1. 무엇을 넣으면 안 되는가 — 데이터 등급으로
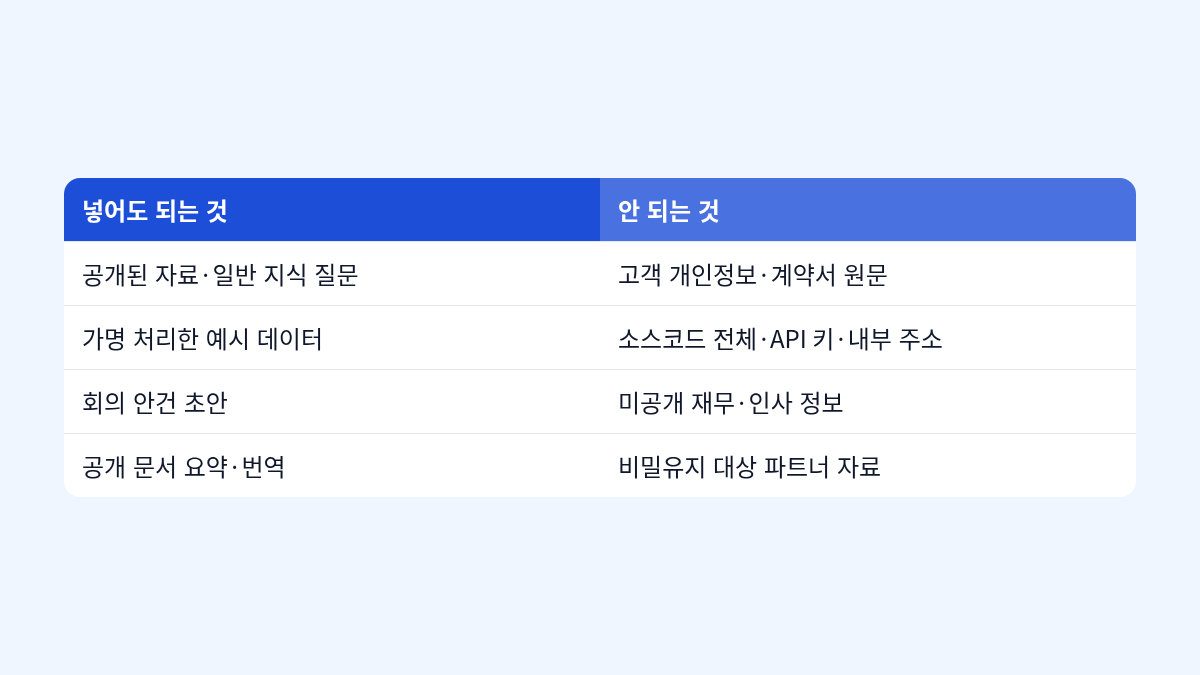
가장 중요한 한 줄은 "고객 개인정보·비밀 정보는 넣지 않는다" 입니다. 이미 데이터 분류 등급(공개·내부·비밀 등)이 있다면 그 등급표에 'AI 입력 가능 여부' 열을 하나 더하면 끝납니다. 소스코드는 특히 주의합니다 — 코드 조각에 API 키·내부 호스트명·DB 접속 정보가 섞여 들어가는 일이 잦습니다. 예시 데이터는 가명 처리하거나 만들어 쓰도록 안내합니다.
2. 어떤 도구를 쓰는가 — 허용 목록과 업무용 계정
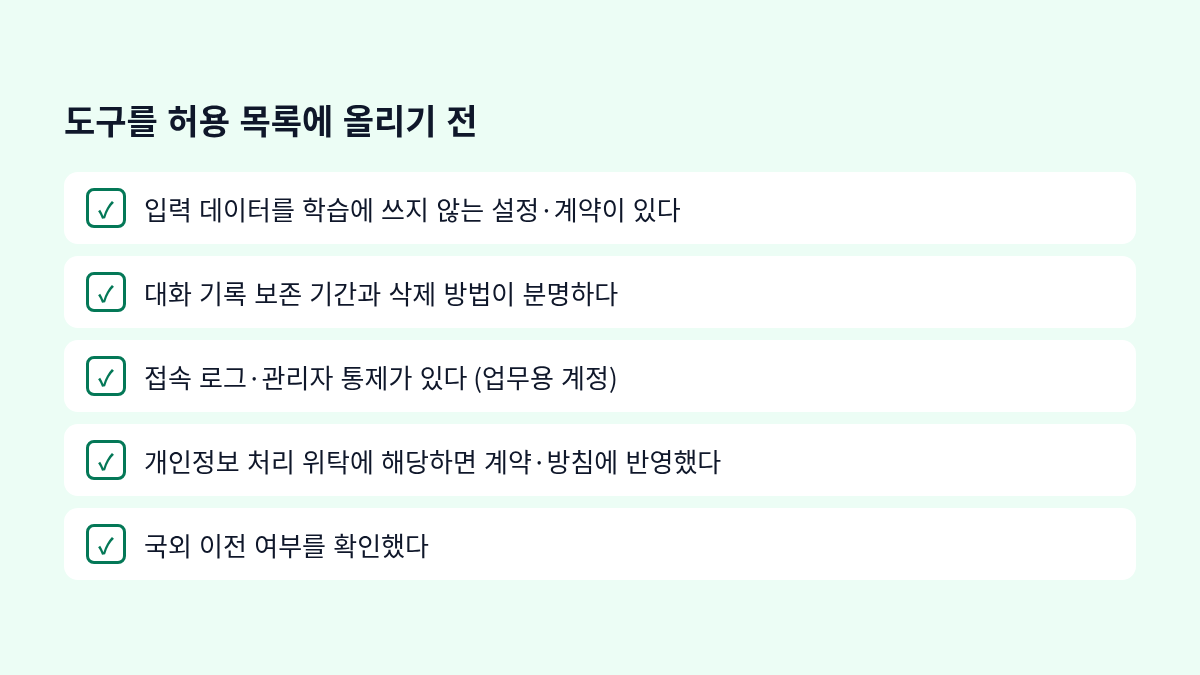
개인 계정은 입력 내용이 학습에 쓰일 수 있고 회사가 통제할 수 없습니다. 업무용(팀·기업) 플랜을 쓰면 보통 학습 제외, 보존 기간 설정, 관리자 콘솔이 제공됩니다. 도구를 허용 목록에 올리기 전 확인할 것:
3. 출력물의 책임은 사람에게
AI 가 만든 글·코드·요약은 틀릴 수 있고, 남의 저작물을 닮을 수 있습니다. 가이드라인에 "외부로 나가는 자료는 사실 확인을 거친다", "코드는 라이선스·보안 검토를 거친다" 를 적고, 최종 책임이 작성자에게 있음을 분명히 합니다. 고객 응대처럼 민감한 곳은 AI 초안을 그대로 보내지 않게 합니다.
4. 교육과 점검
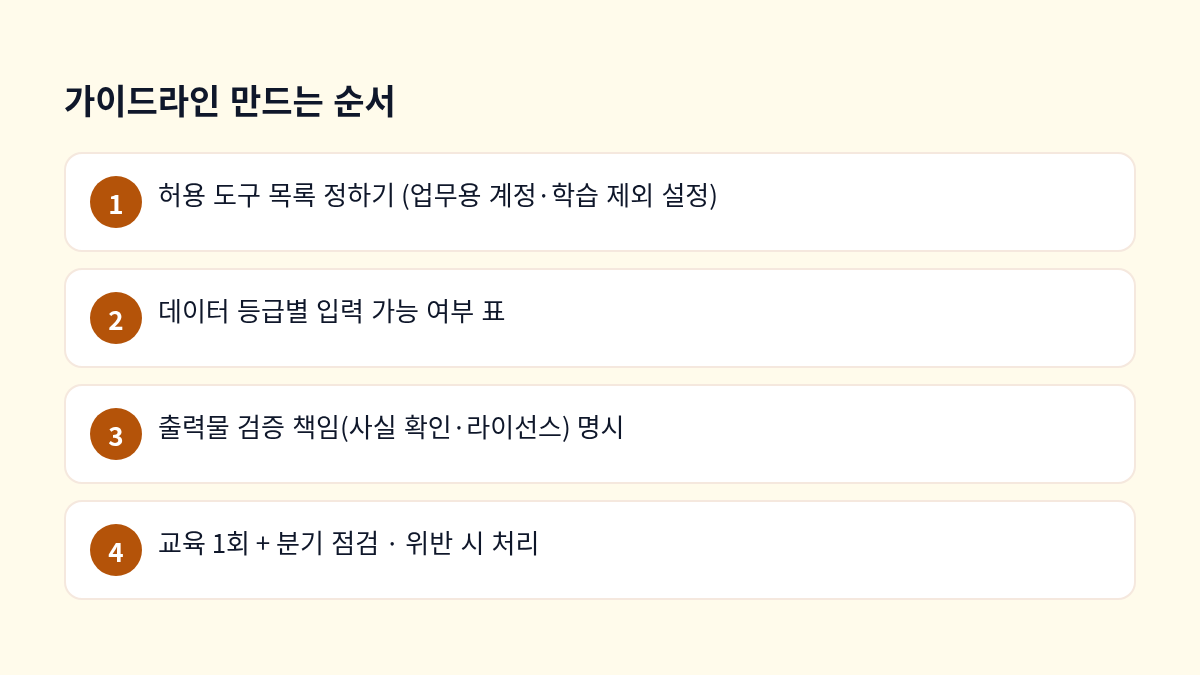
가이드라인은 공지 한 번으로 지켜지지 않습니다. 30분 교육 한 번(넣으면 안 되는 예시를 실제 화면으로), 분기마다 허용 도구 목록과 설정(학습 제외가 꺼지지 않았는지) 점검, 그리고 문의 창구를 둡니다. "이거 넣어도 되나요?" 를 물어볼 곳이 있어야 몰래 쓰지 않습니다.
개인정보 관점에서 하나 더
고객 데이터를 AI 서비스에 넣는 업무가 있다면 그 서비스는 개인정보 처리 수탁자이거나 제3자 제공 상대가 됩니다. 계약과 처리방침에 반영하고, 해외 서비스면 국외 이전 요건도 봅니다. 가이드라인에서 '넣지 않는다' 로 정리하는 편이 대부분 간단합니다.
AI 이용 가이드라인의 핵심은 금지 목록이 아니라 "여기까지는 마음껏 써도 된다" 를 분명히 해 주는 것입니다. 그래야 몰래 쓰지 않습니다.


댓글